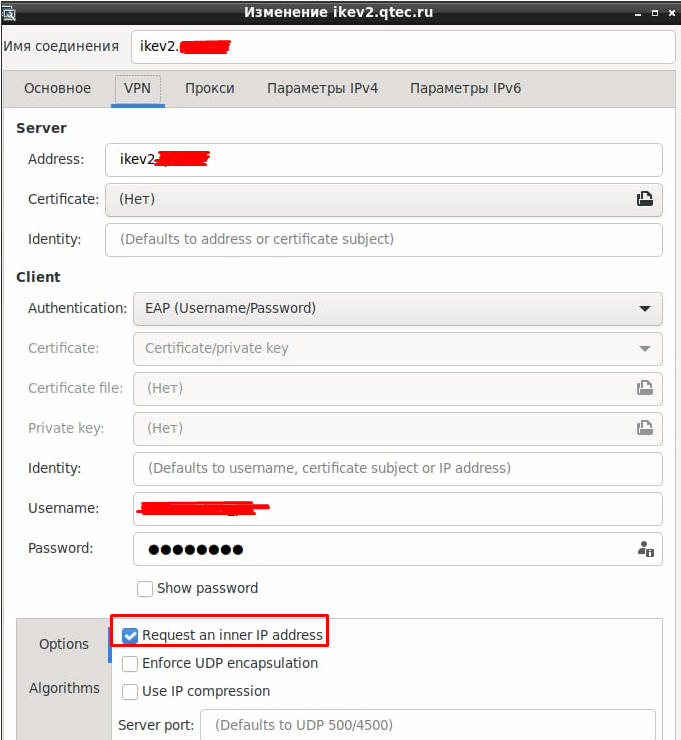
Для того, чтобы ikev2 без головной боли работал на клиентах, серверу всегда нужен валидный сертификат от реального центра сертификации. Использовать самоподписанные и импортировать CA на всех клиентах то ещё развлечение, по этому
Добавьте запись в DNS, со ссылкой на внешний айпшиник pfsense. Типа vpn.example.com или ещё как-то
Установите в pfSense расширение acme, которое автоматизирует получение бесплатных сертификатов от Let’sEncrypt. Там всё достаточно просто и очевидно.
Получите бесплатный сертификат. Я делал это с проверкой через DNS, что требует добавления текстовой записи вида _acme-challenge.vpn.exmaple.com в DNS
Запомните на будущее, что клиент должен обращаться к серверу только по созданному и указанному в сертификате доменному имени (то самое vpn.example.com)
Авторизация
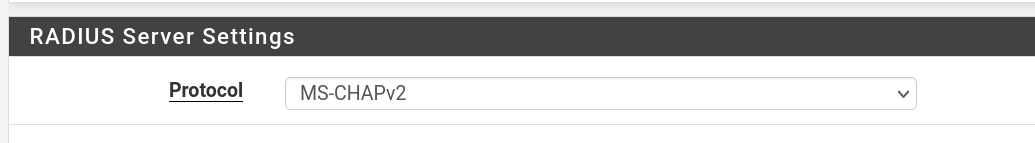
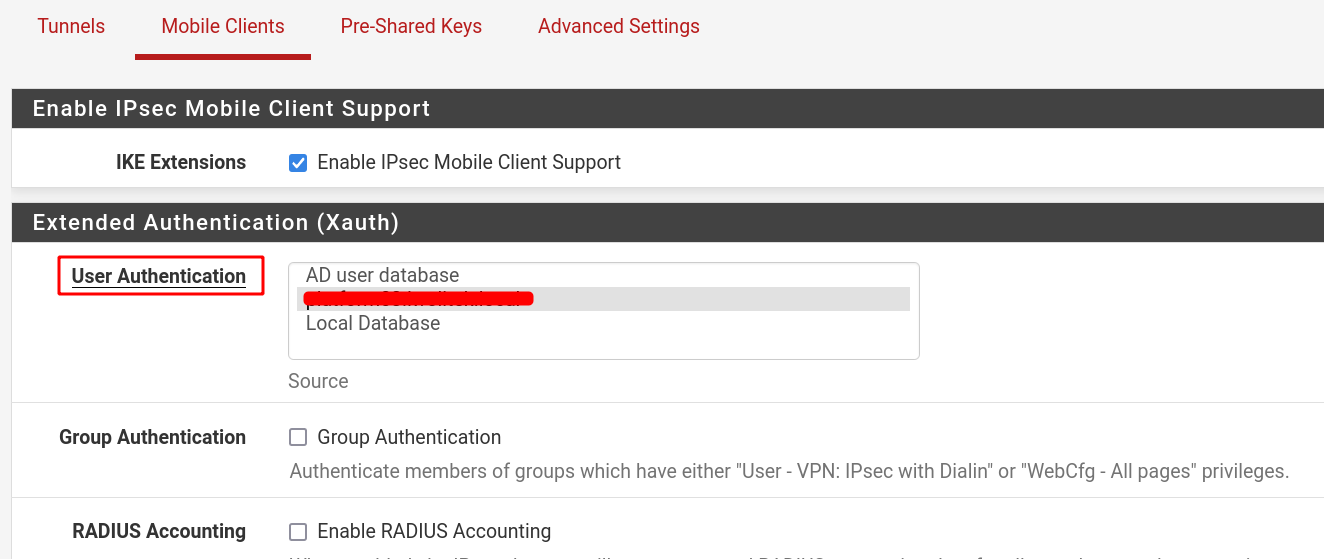
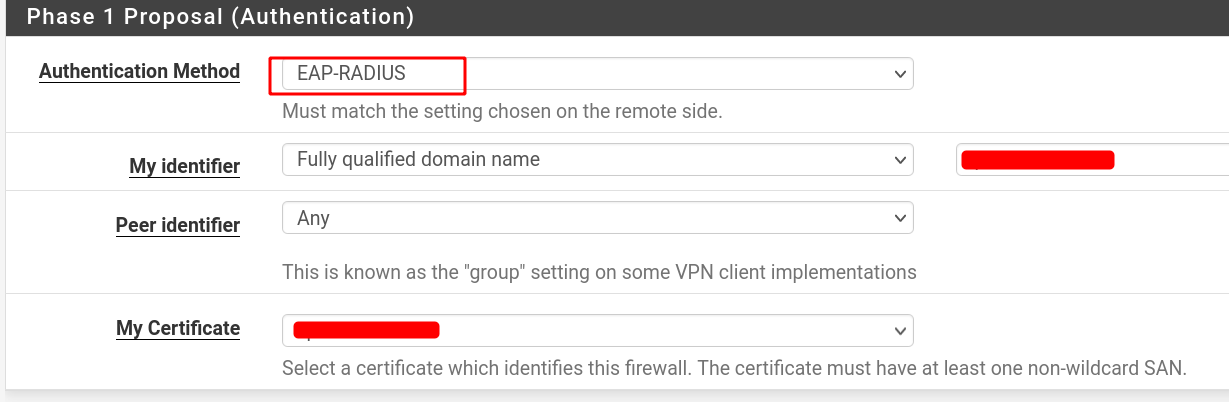
Для авторизации логично использовать стандартный доменный пароль пользователей, это облегчает жизнь администратору :), но EAP-MSCHAPv2 авторизация не поддерживает прямое обращение к LDAP, т.к. шифрует логин и пароль. Зато шифрованные пароли хорошо поддерживает RADIUS, а Windows умеет в RADIUS, по этому:
Создайте в AD группу, в которую будут входить пользователи VPN. В отличие от LDAP, в pfsense, RADIUS-метод управляет на основе групп, а не на основе контейнеров
Настройте Microsoft NPS по инструкции от NetGate Не забудьте сохранить в блокнот «общий секрет» из мастера — он понадобится при настройке pfSense
В целом, на сайте Netgate есть очень качественный пример настройки, который можно использовать «один в один», но сначала надо подготовить авторизацию через LDAP (из Active Directory).
В Windows для этого ничего делать не надо, кроме создания пользователя для связи, а в pfSense настроить связку с LDAP по вот этой инструкции
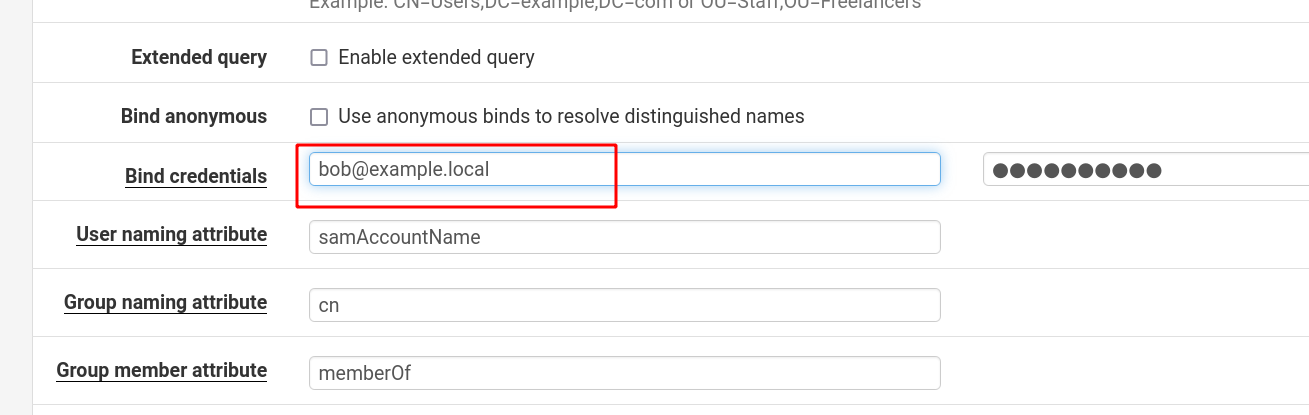
Чтобы не морочиться с тем, почему не работает, важно правильно ввести имя пользователя в поле «Bind credentials».
Инструкция рекомендует использовать либо короткую %username%, либо каноническую «CN=username,CN=Users,DC=domain,DC=suffix»
В реальной жизни, работает нотация username@domain.suffx (bob@example.local)
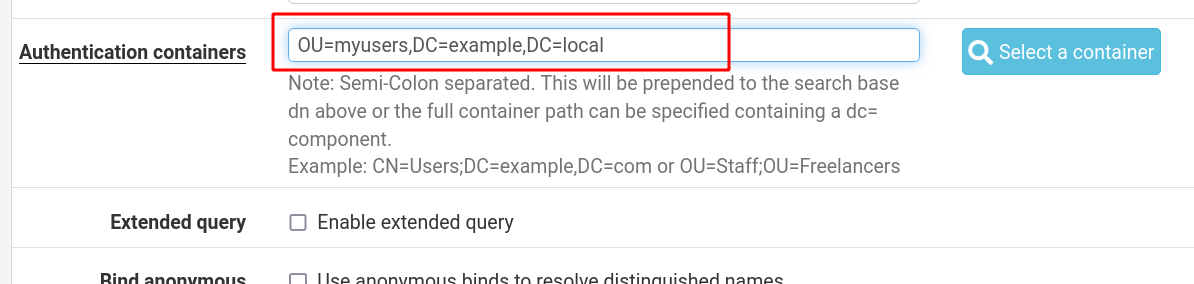
Ещё один важный момент — авторизация в LDAP в актуальном pfSense управляет доступом не на основе групп пользователей, а на основе контейнеров (CN, OU) в вашей доменной структуре, так что доступ получат все пользователи указанного в конфигурации LDAP подразделения (контейнера, CN, OU)
С Debian 10 и примерно соответствующей ей Ubuntu strongswan закрыт аппармором, через это все инструкции типа «создайте ссылки на сертификаты в /etc/letsencrypt/live/yourdomainnamehere» перестали работать.
Решение чертовски простое, хоть и не очевидное. Надо добавить в /etc/apparmor.d/local/usr.lib.ipsec.charon две строчки:
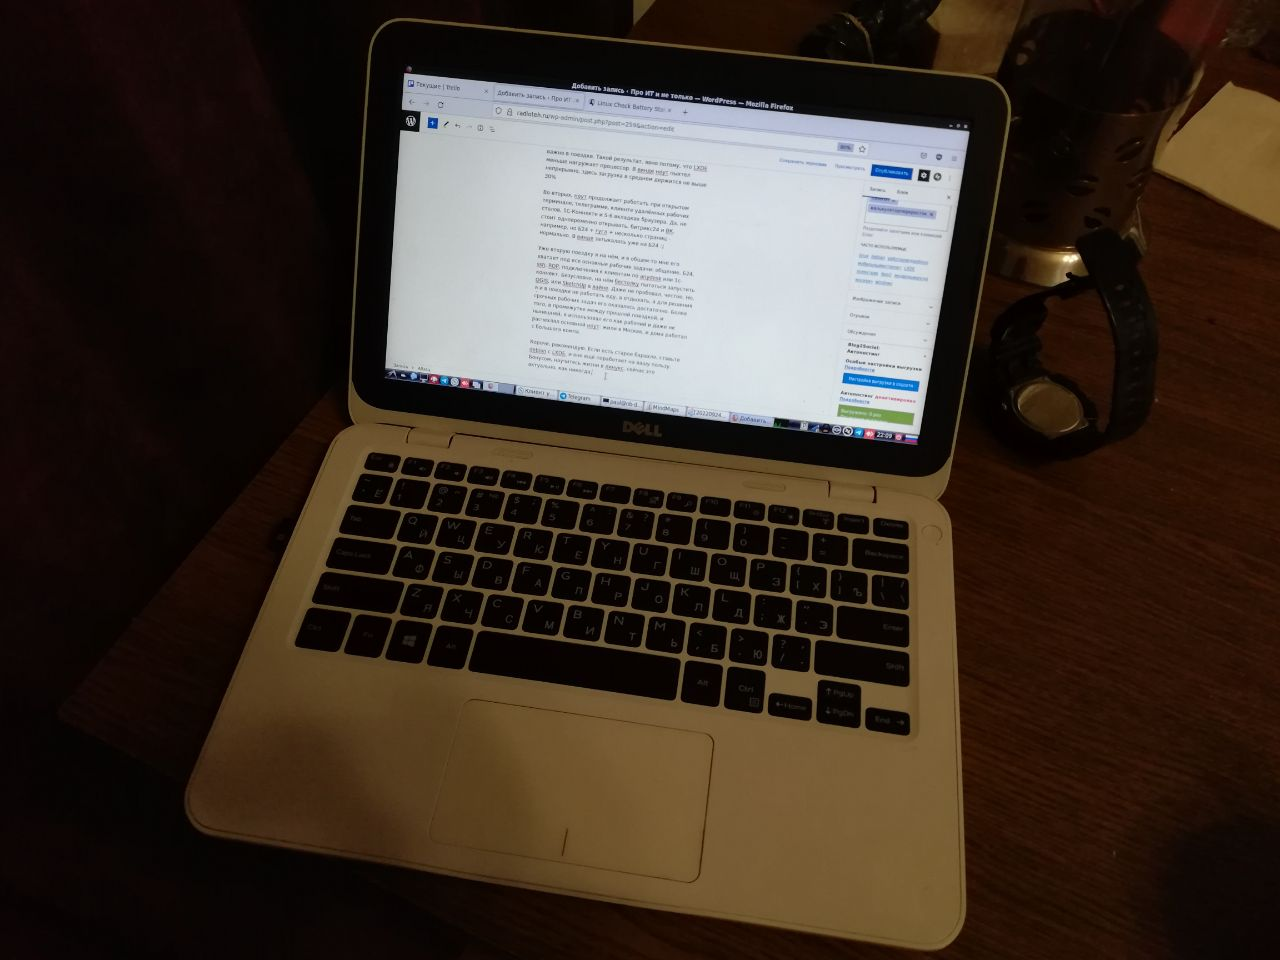
Отжал у дочери довольно старый 11″ ноут Dell с характеристиками: intel Celeron 1.6, 8Gb RAM, SSD 250Gb, и решил сделать из него себе машину для поездок.
вот он 🙂
А почему нет:
Маленький и лёгкий (влезает в небольшую сумку и любой рюкзак)
Состоит в основном из батарейки 🙂
Не очень жалко если что-то случится
Ну конечно, он тормозной — целерон же. Калькулятор переросток.
Изначально была установлена Windows 7, и не смотря на то, что батарея действительно ёмкая и вполне живая (осталось 29Вт*ч из 31), в Windows её хватало на 3-4 часа. И это были очень тяжёлые и медленные часы.
Сидел, думал, как заставить это работать. Таскать в поездки 14″ с i7 не хотелось — дорогой, большой, тяжёлый. Сломаю — жалко, потеряю — жалко. Времена сейчас странные, новый как чугунный мост..
В итоге придумал: поставил связку Debian 11 с LXDE… И ноут реально ожил.
Во-первых батареи стало хватать на 6-7 часов работы. Это важно в поездке. Такой результат, явно, потому, что LXDE меньше нагружает процессор. В винде ноут пыхтел непрерывно, здесь загрузка в среднем держится не выше 30%
Во-вторых, ноут продолжает работать при открытом терминале, телеграмме, клиенте удалённых рабочих столов, 1С-Коннекте и 5-6 вкладках браузера. Да, не стоит одновременно открывать, битрикс24 и ВК, например, но Б24 + гугл + несколько страниц — нормально. В винде затыкалось уже на Б24 🙂
Уже вторую поездку я на нём, и в общем-то мне его хватает под все основные рабочие задачи: общение, Б24, ssh, RDP, подключения к клиентам по anydesk или 1с-коннект.
Безусловно, на нём бестолку пытаться запустить QGIS, или SketchUp в вайне. Даже не пробовал, честно. Но, я и в поездки не работать еду, а отдыхать, а для решения срочных рабочих задач его оказалось достаточно. Более того, в промежутке между прошлой поездкой, и нынешней, я использовал его как рабочий и даже не расчехлял основной ноут: жили в Москве, и дома работал с большого компа.
Короче, рекомендую. Если есть старое барахло, ставьте debian с LXDE, и оно ещё поработает на вашу пользу. Бонусом, научитесь жизни в линукс, сейчас это актуально, как никогда.
Настраивал себе мультирум из snapcast + mpd… Возился чёртовых два часа — тишина на клиентах и всё тут…
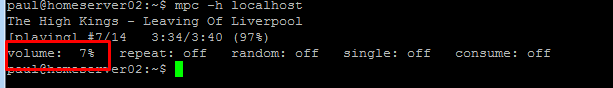
Случайно заметил при выполнении mpc -h localhost
Чего я не замечал, потому что громкость mpd никак не влияет на локальную акустическую систему воткнутую в оптический разъём 🙂
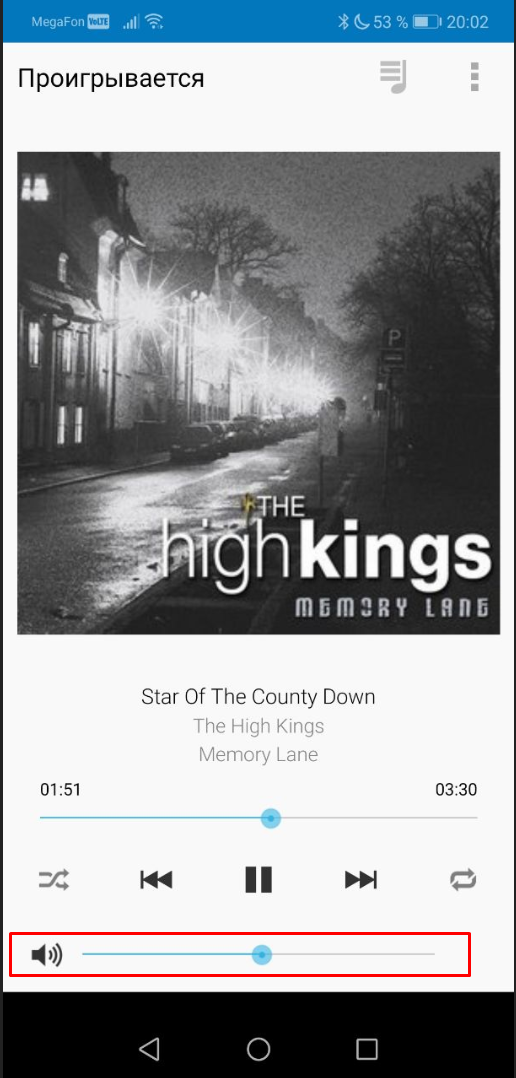
Стоило сделать в приложении вот так:
И всё волшебным образом заиграло с первоначальной настройкой, сделанной в первые 10 минут ковыряния 🙂
в /etc/snapserver.com — всё «по умолчанию» кроме
codec = pcm
В mpd.conf просто добавил (из инструкции):
audio_output {
        type            "fifo"
        name            "my pipe"
        path            "/tmp/snapfifo"
        format          "48000:16:2"
        mixer_type      "software"
}
Не смотря на то, что инструкция рекомендует отключить локальное воспроизведение — я его не отключал, ибо оптика и хороший усилитель.
Вместе с мультирумом локальную акустику гонять можно только если не слышишь локальную и сетевую одновременно. Все сетевые отстают примерно на 0.7-1.2 секунды. Между собой все сетевые играют синхронно.
Как же прекрасно, что в Debian 11 для установки wineHQ из репозиториев самого вайна, не надо устраивать пляски с бубном вокруг libfaudio0 из репозиториев OBS Studio
То ли дело в добавление contrib и non-free до установки wine, толи дело в том, что я пользуюсь development веткой wineHQ, но у меня просто установилось по инструкции, без всякий плясок.
Ещё одна боль, которая, скорее всего, свойственна не только Debian с LXDE, а в принципе для ноутов со старыми тачпадами Synaptic.
Основная боль в том, что после перехода на Wayland вместо старого доброго x.org, для тачпадов стала использоваться libinput вместо драйвера synaptic, и внезапно перестал работать клик по самому тачпаду (не по кнопке, а именно по полю), клик двумя пальцами и т.д.
Проблема оказалась решаемой, но пришлось повозиться
Чтобы сбросить аппарат к заводским настройкам, надо:
Снять трубку
Набрать * * * 7 3 7 3 8 #
Если голос в трубке запросит подтверждение, нажать 1
Телефон сбросится к заводским настройкам, поморгав лампочками
Офигенный, простой телефон, кстати. Пользуюсь уже больше месяца, слышимость огонь. Единственный недостаток — нет POE, и блок питания нужен 5В 2А, но у меня заработал на 5В 1А, и вроде норм пока (не нашёл в закромах 5В 2А)